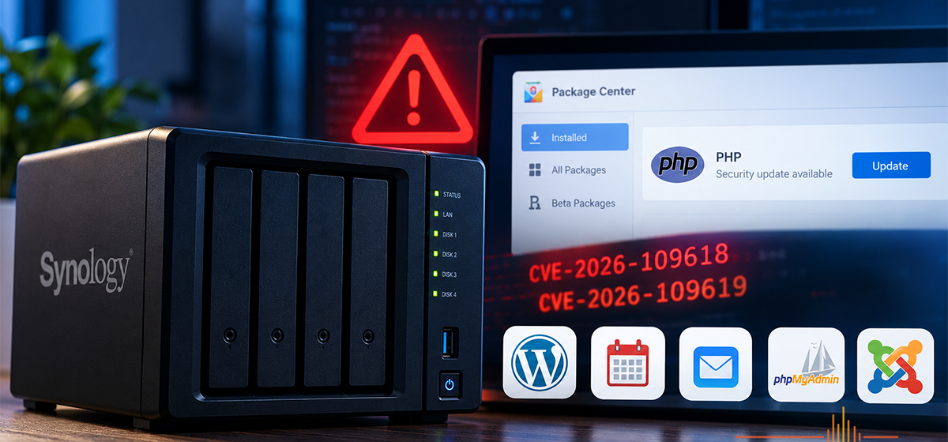
Synology Sicherheitsupdate: Oktober 2026
Das Synology Sicherheitsupdate dieses Monats sollte man nicht überspringen. Innerhalb einer Woche wurden zwei kritische Schwachstellen veröffentlicht, mit den Spitznamen PHP2Shell und Node2Shell, und Synology warnte zusätzlich, dass Ransomware Gruppen gezielt veraltete, nicht aktualisierte Systeme angreifen. Wer eine Synology NAS für Kameraaufnahmen, Backups oder allgemeine Dateispeicherung betreibt, erfährt hier, was sich im Oktober 2026 geändert hat und was jetzt zu tun ist.
PHP2Shell und Node2Shell: zwei kritische Schwachstellen diesen Monat geschlossen
Am 22. Oktober veröffentlichte Synology das Advisory Synology-SA-26:14 zu zwei Schwachstellen in PHP, die Forscher PHP2Shell nannten: CVE-2026-109618 und CVE-2026-109619. Beide erhalten einen CVSS Wert von 9,8 von 10, die höchste praktische Risikostufe bei Synology, und beide erlauben es einem entfernten Angreifer, beliebigen Code auszuführen, ohne Passwort und ohne jede Interaktion des Nutzers. Die Fehler liegen in der Art, wie PHP bei Speichermangel Fehlern mit dem Arbeitsspeicher umgeht, und betreffen die PHP Versionen 7.3 bis 8.4, auf denen mehrere DSM Pakete laufen: Calendar, Mail Station, Web Station, WordPress, MediaWiki, phpMyAdmin, KodExplorer, vtigerCRM und Joomla. Synology weist darauf hin, dass die in DSM selbst eingebaute PHP Version keine von außen erreichbaren Module besitzt, sodass das praktische Risiko vor allem bei diesen Zusatzpaketen liegt, nicht bei DSM insgesamt.
Synology brachte zunächst aktualisierte PHP Pakete für DSM 7.4 und 7.3, und erweiterte den Fix am 28. Oktober auf die End of Life Versionen DSM 7.2, 7.1 und 7.0, mit einem Patch für das ältere DSM 6.2 einen Tag später. Eine Woche nach dem ersten Advisory, am 29. Oktober, veröffentlichte Synology ein zweites, Synology-SA-26:15, zu einer Schwachstelle mit dem Spitznamen Node2Shell: CVE-2026-111497, ebenfalls mit einem Wert von 9,8. Es handelt sich um einen Pufferüberlauf in der Open Source Kompressionsbibliothek Brotli, die von Node.js basierten Komponenten genutzt wird. Zum Zeitpunkt der Veröffentlichung betrifft dies den Synology Chat Client, für den ein offizieller Fix noch in Arbeit ist, ohne dass bislang eine Übergangslösung existiert. Aktualisieren Sie Ihre PHP Pakete so schnell wie möglich über das Paketzentrum, Mail Station muss danach manuell neu gestartet werden, und installieren Sie das Chat Client Update sofort, sobald es verfügbar ist.
Synology warnt vor Ransomware Angriffen auf veraltete Systeme
In derselben Mitteilung vom 29. Oktober äußerte Synology eine deutlichere Warnung: Das Sicherheitsteam hat festgestellt, dass Angreifer aktiv eine Schwachstelle ausnutzen, die ursprünglich bereits im Dezember 2024 geschlossen wurde, gezielt auf Geräten, die noch mit End of Life DSM Versionen laufen, die seitdem nie aktualisiert wurden. Ziel sei es, laut Synology, die Daten des Besitzers zu verschlüsseln und Lösegeld zu fordern. Das ist eine nützliche Erinnerung daran, dass die meisten erfolgreichen Ransomware Angriffe auf eine NAS nicht durch brandneue, noch nicht behebbare Fehler entstehen. Sie entstehen durch bekannte, längst behobene Schwachstellen auf Systemen, die niemand aktualisiert hat, teils über Jahre. Synologys Rat ist eindeutig: Installieren Sie jedes verfügbare Synology Sicherheitsupdate für DSM und Pakete gleichermaßen, und planen Sie einen Ersatz, wenn Ihre Hardware keine aktuell unterstützte DSM Version mehr ausführen kann, statt unbegrenzt auf einer nicht unterstützten Version weiterzulaufen.
Was das für Kunden von Cameralicense.com bedeutet
Keine der Schwachstellen aus dem Oktober betrifft Surveillance Station direkt, aber genau deshalb sind sie für Kamerasysteme relevant. Ihre Aufnahmen, Ihre Konfiguration von Surveillance Station und jede Lizenz, die an Ihre NAS gebunden ist, hängen alle davon ab, dass die zugrunde liegende DSM gesund bleibt. Eine NAS, die durch Ransomware verschlüsselt wird, verliert ihr Videoarchiv genauso vollständig wie eine NAS, die durch einen Hardwarefehler ausfällt, und ein kompromittiertes System kann unbemerkt aufhören aufzuzeichnen, lange bevor es jemand merkt. Wer Synology Kameras mit einer Surveillance Device License betreibt, sollte jetzt in DSM einloggen, in der Systemsteuerung nach ausstehenden Updates schauen und prüfen, ob Mail Station und andere PHP abhängige Pakete nach dem Patchen sauber neu gestartet sind. Das dauert wenige Minuten und erspart die weitaus größere Arbeit, ein Überwachungssystem von Grund auf neu aufzubauen.
Insgesamt ist das Synology Sicherheitsupdate dieses Monats vor allem ein guter Anlass zum Nachsehen, kein Grund zur Panik. Patchen Sie zeitnah, ersetzen Sie wirklich veraltete Hardware, wenn es möglich ist, und Ihr Kamerasystem erledigt seine Aufgabe weiterhin zuverlässig im Hintergrund.